한 줄 요약: 랜섬웨어는 막는 것보다 복원할 수 있게 해 두는 것이 가장 중요해요. 3-2-1 백업을 먼저 하고, Windows 업데이트와 Windows 보안의 제어된 폴더 액세스를 켜고, 모르는 첨부파일을 열지 않으면 대부분의 위험을 줄일 수 있어요.
2017년에 쓴 「랜섬웨어 예방요령 (윈도우10)」 글을 KISA 보호나라와 Microsoft 공식 안내 기준으로 다시 정리했어요. 당시 글에 있던 방화벽으로 139·445 포트를 막는 절차와 그해 5월의 상황 설명은 지금 기준에 맞지 않아 덜어내고, 백업·업데이트·Windows 보안 설정·감염 시 대응만 남겼어요.
사진 : Infosec Images, DeclanTM / Flickr (CC BY 2.0) (편집함)
1. 결론부터: 이 순서대로 하세요
랜섬웨어는 한 번 걸리면 파일을 열 수 없게 만들고 돈을 요구하는 악성 프로그램이에요. 100% 막는 방법은 없어서, 막는 설정과 복원할 준비를 함께 해 두는 것이 핵심이에요.
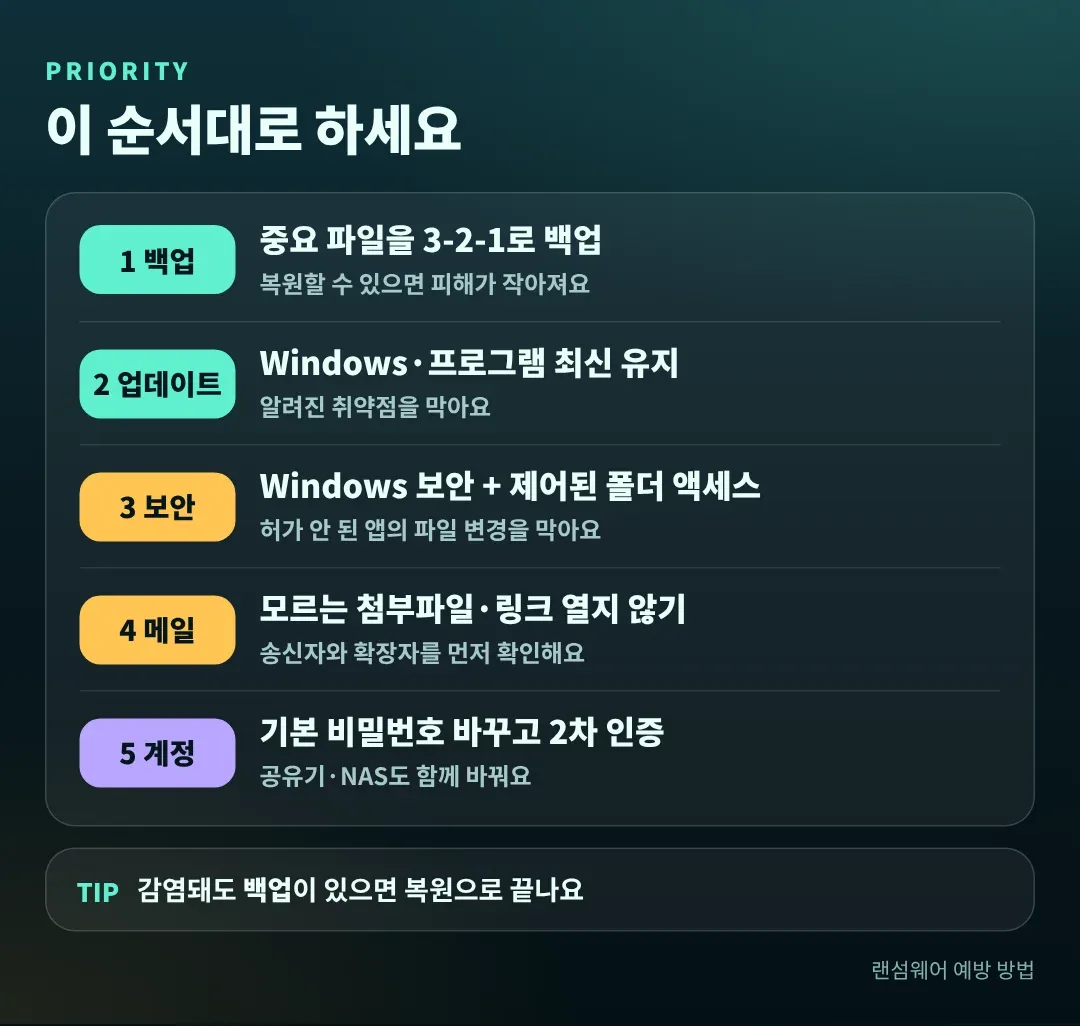
| 순서 | 할 일 | 이유 |
|---|---|---|
| 1 | 중요 파일 3-2-1 백업 | 감염돼도 복원하면 끝나요 |
| 2 | Windows·프로그램 업데이트 | 알려진 취약점을 막아요 |
| 3 | Windows 보안 + 제어된 폴더 액세스 | 허가되지 않은 앱이 파일을 바꾸는 것을 막아요 |
| 4 | 모르는 첨부파일·링크 열지 않기 | 감염의 가장 흔한 입구예요 |
| 5 | 기본 비밀번호 변경, 2차 인증 | 공유기·NAS 같은 장비도 대상이에요 |
Windows 10을 쓰고 있다면 참고하세요. Microsoft 공식 안내에 따르면 Windows 10 지원은 2025년 10월 14일에 종료됐고, 개인 사용자는 확장 보안 업데이트(ESU)로 2027년 10월 12일까지 보안 업데이트를 받을 수 있어요. 보안 업데이트가 끊기면 랜섬웨어에 더 취약해지니, Windows 11로 옮기거나 ESU 조건을 Microsoft 공식 페이지에서 확인해 두세요.
2. 백업이 가장 중요해요
사진 : Blake Patterson / Flickr (CC BY 2.0)
KISA 보호나라도 랜섬웨어 대응의 핵심으로 네트워크와 분리된 별도 저장소에 정기적으로 백업하라고 권고해요. 개인 PC에서는 아래 3-2-1 규칙이 가장 쉬워요.
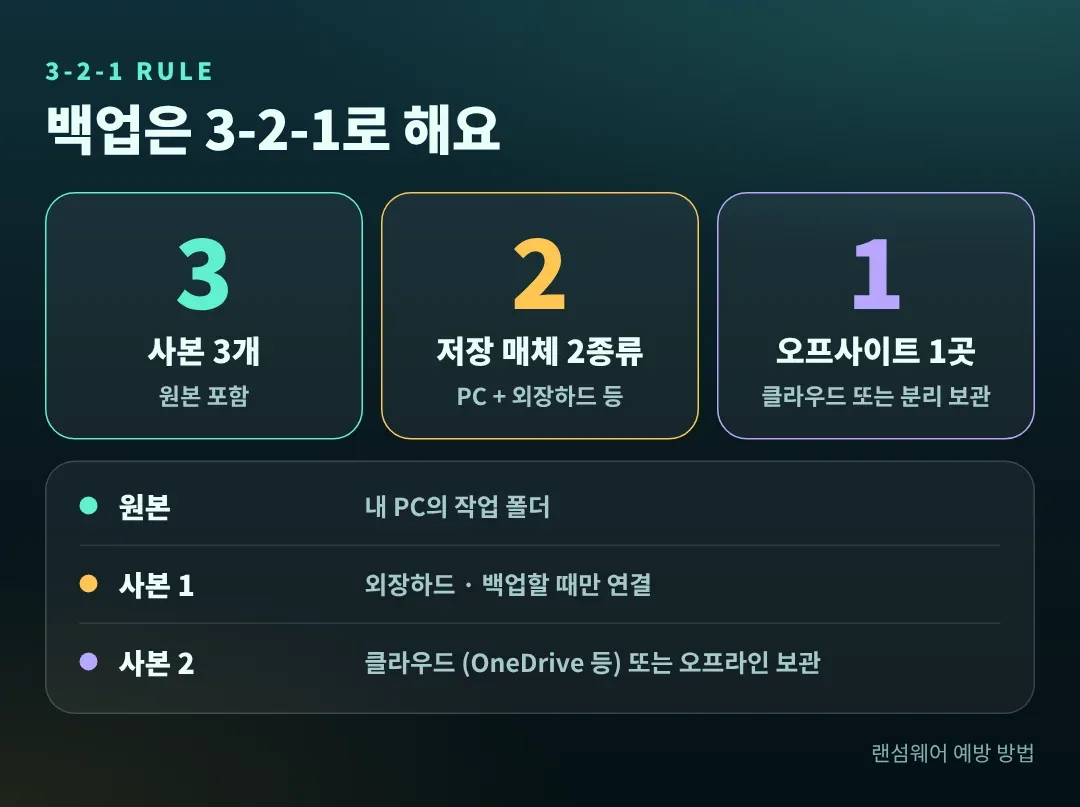
- 3: 중요한 데이터는 원본 포함 사본 3개를 가져요
- 2: 사본은 서로 다른 저장 매체 2종류에 나눠 담아요. 예를 들어 PC 저장장치와 외장하드예요
- 1: 사본 1개는 오프사이트에 둬요. 클라우드이거나 PC와 분리해 보관하는 외장하드예요
이렇게 운영하면 안전해요
- 외장하드는 백업할 때만 연결하고 끝나면 빼 두세요. 늘 연결돼 있으면 PC와 함께 암호화될 수 있어요
- 자동 백업을 걸어 두면 빠뜨리는 일이 줄어요. 일간·주간·월간 자동화가 권장돼요
- 1년에 한 번은 실제로 복원이 되는지 파일 몇 개를 꺼내 확인해 보세요
- 클라우드에 올려 둔 자료도 별도로 한 번 더 백업하라고 권고돼요
- Microsoft 안내에 따르면 OneDrive는 랜섬웨어 탐지와 파일 복구, 버전 관리를 제공해요. 계정 종류에 따라 제공 범위가 다를 수 있으니 내 계정에서 확인해요
감염된 파일이 백업을 덮어쓰지 않도록, 이상이 느껴지면 백업 전에 먼저 검사해요. KISA도 백업 전에 무결성을 확인하라고 안내해요.
3. Windows 보안의 제어된 폴더 액세스 켜기
제어된 폴더 액세스는 허가되지 않은 프로그램이 문서·사진 같은 보호 폴더의 파일을 바꾸지 못하게 막는 기능이에요. Microsoft 안내 기준으로 Windows 10 이상에서 쓸 수 있어요.
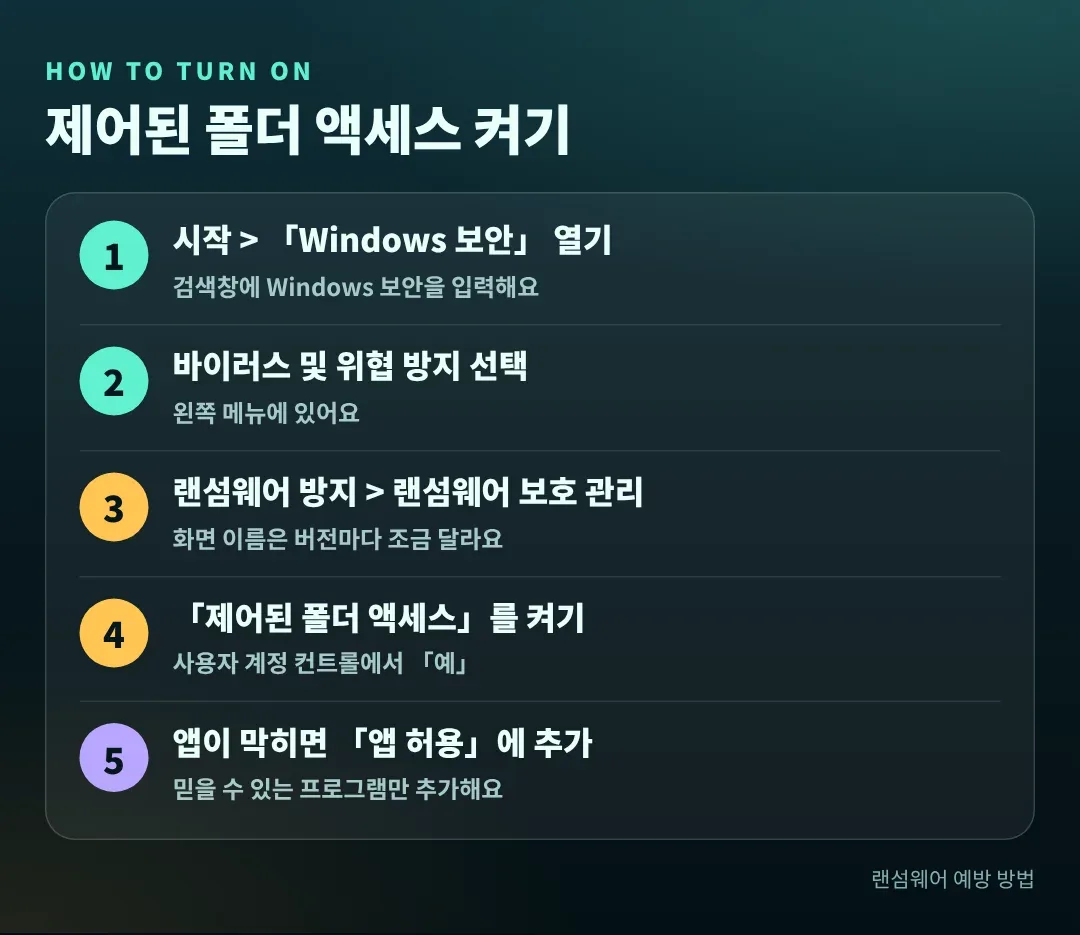
- 시작 메뉴에서 Windows 보안을 검색해 열어요
- 바이러스 및 위협 방지를 선택해요
- 랜섬웨어 방지 항목의 랜섬웨어 보호 관리를 눌러요
- 제어된 폴더 액세스 스위치를 켬으로 바꾸고, 사용자 계정 컨트롤 창에서 예를 눌러요
화면 이름은 Windows 버전에 따라 조금 다를 수 있어요. 정상 프로그램이 막히면 제어된 폴더 액세스를 통해 앱 허용 메뉴에서 허용된 앱 추가를 눌러 그 프로그램만 추가해요. 이때 최근에 차단된 앱에서 고르거나 실행 파일을 직접 찾을 수 있어요.
의심될 때는 검사도 해요
- 빠른 검사: 시간이 없을 때 쓰는 기본 검사예요
- Microsoft Defender 오프라인 검사: 재부팅해서 Windows가 로드되기 전에 검사해요. 숨어 있는 악성 코드를 찾는 데 도움이 돼요
4. 업데이트와 SMB1 확인
2017년 대유행 때 노려진 약점은 윈도우의 파일 공유 프로토콜(SMB)이었어요. 그래서 당시 글에서는 포트를 직접 막았지만, 지금은 업데이트를 항상 최신으로 두는 것이 기본이에요.
- Windows 10은 설정 > 업데이트 및 보안 > Windows 업데이트, Windows 11은 설정 > Windows 업데이트에서 업데이트 확인을 눌러요
- 공유기·NAS도 자동 업데이트를 켜 두고, 인터넷에서 직접 접속할 필요가 없다면 외부 접속을 막아요
- 브라우저와 자주 쓰는 프로그램도 최신 버전을 유지해요
SMB1이 켜져 있는지 확인해요
Microsoft 문서에 따르면 SMB1은 보안 취약점이 커서 쓰지 말라고 강하게 권고하는 오래된 버전이에요. 같은 문서에서 SMB1은 Windows 11에는 기본으로 설치돼 있지 않고, Windows 10은 Home·Pro 에디션에 기본 설치돼 있다고 안내해요. 내 PC 상태는 아래처럼 확인해요.
- 시작 버튼을 오른쪽 클릭해 터미널(관리자) 또는 Windows PowerShell(관리자)을 열어요
- 아래 명령으로 SMB1 상태를 확인해요. 값이 True면 켜져 있어요
켜져 있다면 아래 명령으로 끌 수 있어요. 실행하면 재시작이 필요해요.
아주 오래된 복합기·NAS가 SMB1만 지원하면 끈 뒤 파일 공유가 안 될 수 있어요. 이때는 SMB1을 다시 켜기보다 장비의 펌웨어를 업데이트하는 것이 Microsoft의 권고예요.
5. 메일·링크·계정 습관
사진 : Dimitry Free Images / Flickr (CC BY 2.0)
가장 흔한 감염 경로는 메일 첨부파일과 링크예요. KISA 보호나라도 아래 수칙을 반복해서 권고해요.
- 보낸 사람을 정확히 확인하고, 모르는 메일의 첨부파일은 열지 않아요
- 파일을 열기 전에 확장자를 확인해요. 문서처럼 보여도 .exe 같은 실행 파일이면 실행하지 않아요
- 출처가 불분명한 프로그램은 설치하지 않아요
- 공유기·NAS의 기본 관리자 비밀번호는 반드시 바꾸고, 복잡한 비밀번호와 2차 인증을 써요
- 쓰지 않는 원격 접속·외부 공개 기능은 꺼 둬요
주 1회 이상 재시작하는 습관도 Microsoft가 예방 방법으로 안내해요. 업데이트가 적용되는 데도 도움이 돼요.
6. 감염됐다면 이렇게 하세요
파일이 열리지 않거나 몸값을 요구하는 화면이 보이면 아래 순서로 대응해요.
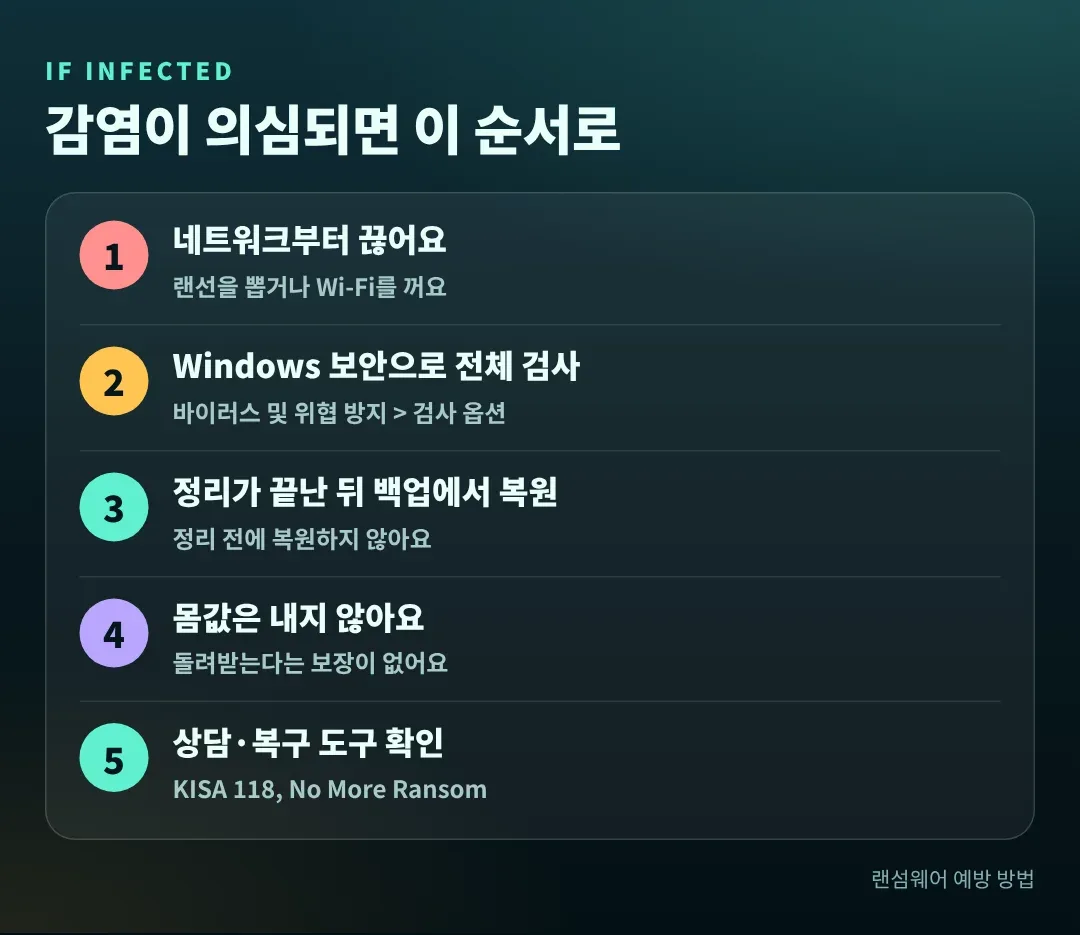
- 네트워크를 끊어요. 랜선을 뽑거나 Wi-Fi를 꺼서 다른 기기로 퍼지는 것을 막아요
- Windows 보안의 바이러스 및 위협 방지에서 전체 검사를 실행해 악성 코드를 정리해요
- 정리가 끝난 뒤에 백업에서 파일을 복원해요. Microsoft도 파일 복구 전에 정리를 먼저 끝내라고 안내해요
- 몸값은 내지 않아요. 지불해도 파일이 돌아온다는 보장이 없어요
- KISA 118(국번 없이 118)에 상담하세요. 안내 음성에 따라 해킹·바이러스 상담을 선택하되, 연결 방식은 바뀔 수 있어요
No More Ransom 사이트에서는 특정 랜섬웨어에 한해 무료 복호화 도구를 제공하고, 어떤 랜섬웨어인지 확인하는 도구도 있어요. 모든 변종이 해결되는 것은 아니에요. 금전 피해가 생겼다면 은행과 수사기관에 바로 알려요.
7. 이건 하지 마세요
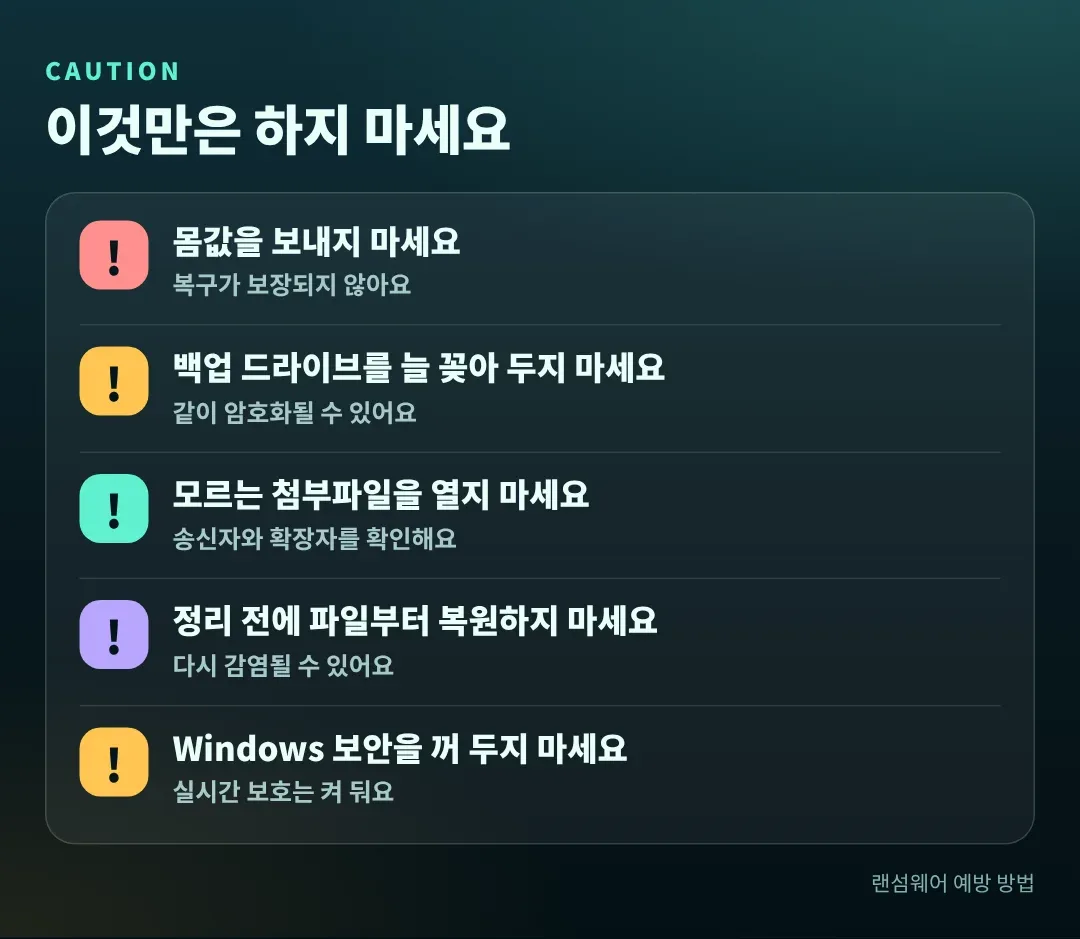
몸값을 보내지 마세요
돈을 보내도 파일이 복구된다는 보장이 없고, 범죄를 부추길 뿐이에요. 백업과 검사로 해결해요.
백업 드라이브를 늘 연결해 두지 마세요
연결된 외장하드는 PC와 함께 암호화될 수 있어요. 백업할 때만 연결하고, 하나는 분리 보관하거나 클라우드에 둬요.
모르는 첨부파일을 열지 마세요
송신자를 확인하고, 확장자가 실행 파일이면 열지 않아요. 열었다면 바로 네트워크를 끊고 검사해요.
정리 전에 파일부터 복원하지 마세요
악성 코드가 남아 있으면 복원한 파일이 다시 암호화될 수 있어요. 검사와 정리를 먼저 끝내요.
Windows 보안을 꺼 두지 마세요
실시간 보호를 끄면 위험해요. 정상 프로그램이 막힐 때는 기능을 끄지 말고 해당 앱만 허용해요.
실수했다면 이렇게 되돌려요
| 상황 | 되돌리는 방법 |
|---|---|
| 첨부파일을 열어 버렸어요 | 바로 네트워크를 끊고 Windows 보안으로 전체 검사를 해요. 이상이 있으면 정리 후 백업에서 복원해요 |
| 제어된 폴더 액세스가 정상 프로그램을 막아요 | 앱 허용에서 그 프로그램을 추가해요. 기능 전체를 끄지 않아도 돼요 |
| 백업 드라이브를 연결한 채 감염됐어요 | 드라이브를 바로 분리하고, PC를 정리·검사한 뒤 다른 사본에서 복원해요 |
| SMB1을 껐더니 공유가 안 돼요 | 장비 펌웨어를 업데이트해 SMB 최신 버전을 지원하는지 확인해요. 지원하지 않는 장비는 교체를 고려해요 |
8. 정리
- 중요한 파일은 3-2-1 백업을 하고, 외장하드는 백업할 때만 연결해요
- Windows와 프로그램, 공유기·NAS를 최신 상태로 유지해요
- Windows 보안에서 제어된 폴더 액세스를 켜고, SMB1이 켜져 있다면 꺼요
- 모르는 첨부파일과 링크는 열지 않고, 기본 비밀번호는 바꿔요
- 감염되면 네트워크 차단 → 전체 검사 → 정리 후 복원 순서로 하고, 몸값은 내지 않아요
화면은 Windows 버전에 따라 다를 수 있어요. 이 글은 KISA 보호나라와 Microsoft 공식 안내를 바탕으로 정리했으니, 실제로 설정하기 전에 공식 안내를 한 번 더 확인하세요.





댓글 남기기